WordPressで店舗サイトや会社案内を運営していると、「管理画面に知らないうちにログインされたらどうしよう」「二段階認証を設定したいけれど難しそう」と不安になることがあります。
特に小規模事業者の場合、ホームページの管理を社長や担当者が一人で行っていたり、制作会社に任せたまま管理方法が分からなかったりするケースも少なくありません。
結論から言うと、WordPressの不正ログイン対策は、強固で使い回さないパスワード、不要なアカウントの整理、二段階認証、定期的な更新管理の4つから始めるのがおすすめです。
この記事では、専門的な知識がない店舗経営者や個人事業主でも確認できるように、実際の運用で迷いやすいポイントを順番に解説します。
まず確認したいWordPressの不正ログイン対策
最初に判断するべきなのは、「誰が管理画面に入れる状態なのか」です。
セキュリティ対策というと、難しいプラグインやサーバー設定を想像しがちです。しかし、現場で最初に確認したいのは、管理者アカウントの数とログイン情報です。
- 管理者権限を持つユーザーが何人いるか
- 退職者や過去の外注先のアカウントが残っていないか
- 「admin」など推測されやすいユーザー名を使っていないか
- 他のサービスと同じパスワードを使っていないか
- WordPress本体、テーマ、プラグインが更新されているか
たとえば、以前ホームページ制作を依頼した会社の担当者や、退職したスタッフのアカウントが残っている場合、現在は使っていなくてもログイン経路として残り続けます。
管理画面の「ユーザー」から、現在登録されているアカウントを確認できます。名前に心当たりがないアカウントや、今後使わないアカウントがあれば、削除または権限変更を検討しましょう。
強固なパスワードに変更する
二段階認証を設定する前に、まずパスワード自体を見直してください。
「会社名+電話番号」「店舗名+開業年」「いつも使っているパスワード」といった文字列は、本人にとって覚えやすい一方で、第三者にも推測されやすくなります。
WordPress公式の案内では、長く複雑で、他のサービスと使い回さないパスワードが推奨されています。目安として20文字以上のパスワードを使い、名前、会社名、サイト名、誕生日などは避けると安心です。
小規模事業者におすすめの管理方法
- WordPress専用のパスワードを作る
- パスワード管理ツールを利用する
- 紙やスマートフォンのメモに平文で残さない
- スタッフ間で同じ管理者アカウントを共有しない
「覚えられないから短くする」のではなく、パスワード管理ツールに保管する方法が現実的です。複数人で運営する場合も、1つのアカウントを共有するのではなく、担当者ごとに個別のユーザーを作る方が、誰が操作したか確認しやすくなります。
不要なアカウントと権限を整理する
アカウントは少ないほど安全というより、「必要な人に必要な権限だけ与える」ことが重要です。
WordPressには、管理者、編集者、投稿者、寄稿者などの権限があります。管理者はプラグインやテーマの変更、ユーザー管理など、サイト全体に影響する操作ができます。一方、記事の更新だけを担当する人に、管理者権限まで与える必要はありません。
よくある設定ミス
- スタッフ全員が管理者権限になっている
- 制作会社のアカウントを削除せずに残している
- 退職者のアカウントが残っている
- 同じログインIDとパスワードを全員で使っている
たとえば、ブログ記事の投稿だけを担当するスタッフであれば、管理者ではなく投稿者や編集者で足りることがあります。誰がどこまで操作する必要があるのかを整理し、権限を小さく設定しましょう。
不要なアカウントを削除するときは、そのユーザーが作成した記事や固定ページの扱いを確認してください。削除方法によっては、投稿の作成者変更が必要になる場合があります。
二段階認証を設定する
不正ログイン対策を一つだけ追加するなら、管理者アカウントへの二段階認証を優先しましょう。
二段階認証とは、パスワードに加えて、スマートフォンの認証アプリなど別の確認手段を使ってログインする仕組みです。仮にパスワードが漏れても、追加の認証を通過しなければ管理画面に入りにくくなります。
WordPress本体には標準で二段階認証が搭載されているわけではないため、通常は対応プラグインや外部の認証サービスを利用します。WordPress公式ドキュメントでも、二段階認証用のプラグインを使う方法が案内されています。
導入時に確認するポイント
- 管理者全員が二段階認証を有効にできるか
- スマートフォンを紛失した場合の復旧方法があるか
- バックアップコードを安全な場所に保管できるか
- 担当者が変わったときに認証設定を解除・変更できるか
二段階認証は設定したら終わりではありません。スマートフォンの買い替えや担当者変更の際にログインできなくなる相談もあるため、復旧手順を社内で共有しておくことが大切です。
WordPress本体・テーマ・プラグインを更新する
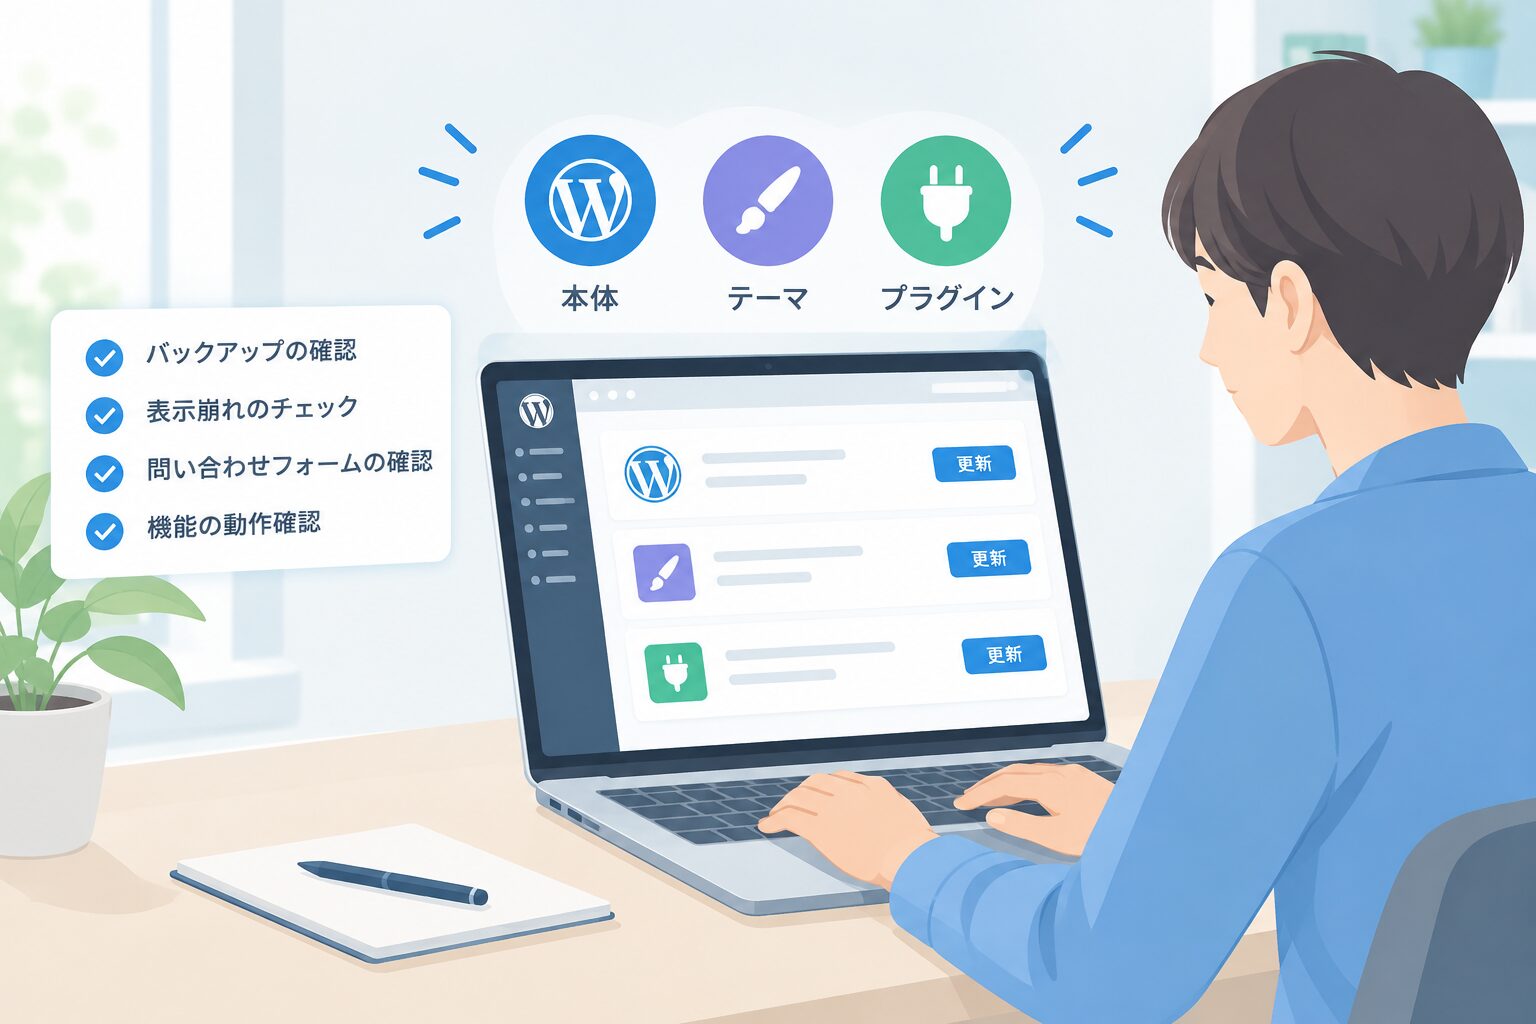
ログイン対策だけでなく、古いソフトウェアを残さないことも不正アクセス対策の基本です。
WordPress本体だけでなく、テーマやプラグインにも更新があります。古いまま放置すると、既知の脆弱性を悪用されるリスクが高まります。WordPress公式のセキュリティガイドでも、本体、テーマ、プラグインを最新の状態に保つことが重要とされています。

更新前に行いたい確認
- バックアップが取得されているか
- 更新後に表示崩れが起きていないか
- 問い合わせフォームが送信できるか
- 予約、決済、会員機能などが正常に動くか
更新ボタンを押すだけに見えても、複数のプラグインが連動しているサイトでは、更新後に不具合が起きることがあります。店舗サイトであれば、トップページだけでなく、電話番号、アクセス情報、問い合わせフォームまで一度確認しましょう。
更新が何カ月も止まっている場合は、いきなりすべてを更新するのではなく、現在の構成とバックアップ状況を確認してから進めると安心です。
小規模事業者がやりがちな失敗
セキュリティ対策は、設定内容よりも「続けられる運用になっているか」が重要です。
失敗1:二段階認証だけ設定して安心する
二段階認証は有効な対策ですが、不要アカウントや古いプラグインが残っていれば、別のリスクが残ります。パスワード、権限、更新、バックアップを組み合わせて考えましょう。
失敗2:管理者アカウントを共有する
「みんなが同じIDなら簡単」と考えがちですが、退職者が出たときにパスワード変更が必要になり、誰が操作したかも分かりにくくなります。担当者ごとの個別アカウントを作る方が管理しやすくなります。
失敗3:更新通知を見ても後回しにする
本業が忙しいと、更新通知を数カ月放置してしまうことがあります。社内で担当者を決めるか、制作会社や保守会社に更新管理を依頼する方法も検討しましょう。
自社で対応するか、保守運用を依頼するか
判断のポイントは、「設定できるか」ではなく「継続して確認できるか」です。
WordPressを自社で管理する場合は、費用を抑えやすい一方で、更新やバックアップ、トラブル時の確認を担当者が行う必要があります。
次のような状況であれば、セキュリティ設定や保守運用の相談をおすすめします。
- 管理画面のユーザー構成が分からない
- 二段階認証を設定したいが、復旧方法が不安
- 更新後にサイトが崩れないか心配
- 制作会社のアカウントが残っているか確認できない
- 不正ログインの通知や見慣れない変更があった
aswebでは、ホームページ公開後の運用サポートにも対応しています。PC操作が苦手な方や、日々の業務で管理まで手が回らない中小企業・個人事業主の方も、サイトの状況を整理しながら相談できます。
WordPressの不正ログイン対策チェックリスト
最後に、今日確認できる項目をまとめます。
- 管理者アカウントのパスワードを使い回していない
- 長く推測されにくいパスワードを使っている
- 「admin」など推測されやすいユーザー名を使っていない
- 退職者や過去の外注先のアカウントを削除している
- 必要以上の管理者権限を付与していない
- 管理者アカウントに二段階認証を設定している
- WordPress本体、テーマ、プラグインを更新している
- 更新前にバックアップを取得している
- 不具合や不正アクセス時の相談先が決まっている
まとめ|不安な設定は早めに専門家へ相談を
WordPressの不正ログイン対策は、特別な知識を持つ人だけが行うものではありません。まずは管理者アカウントを整理し、パスワードを見直し、二段階認証を設定するところから始められます。
ただし、アカウント削除やプラグイン更新を誤ると、サイト表示やフォームに影響することもあります。自社サイトの状態が分からない場合は、無理に操作せず、専門家に確認してもらう方が安心です。
aswebでは、中小企業・個人事業主向けに、ホームページ制作から公開後の運用サポートまで対応しています。セキュリティ設定やWordPressの管理方法について不安がある方は、まずは無料相談で現在の状況をお聞かせください。必要な対策を一緒に整理し、無理なく続けられる運用方法をご提案します。